© 2004 - 2024 Все права защищены.


Стало известно кто стоит за DDos-атаками на азербайджанские ресурсы
 16 октября 2026
 15:56
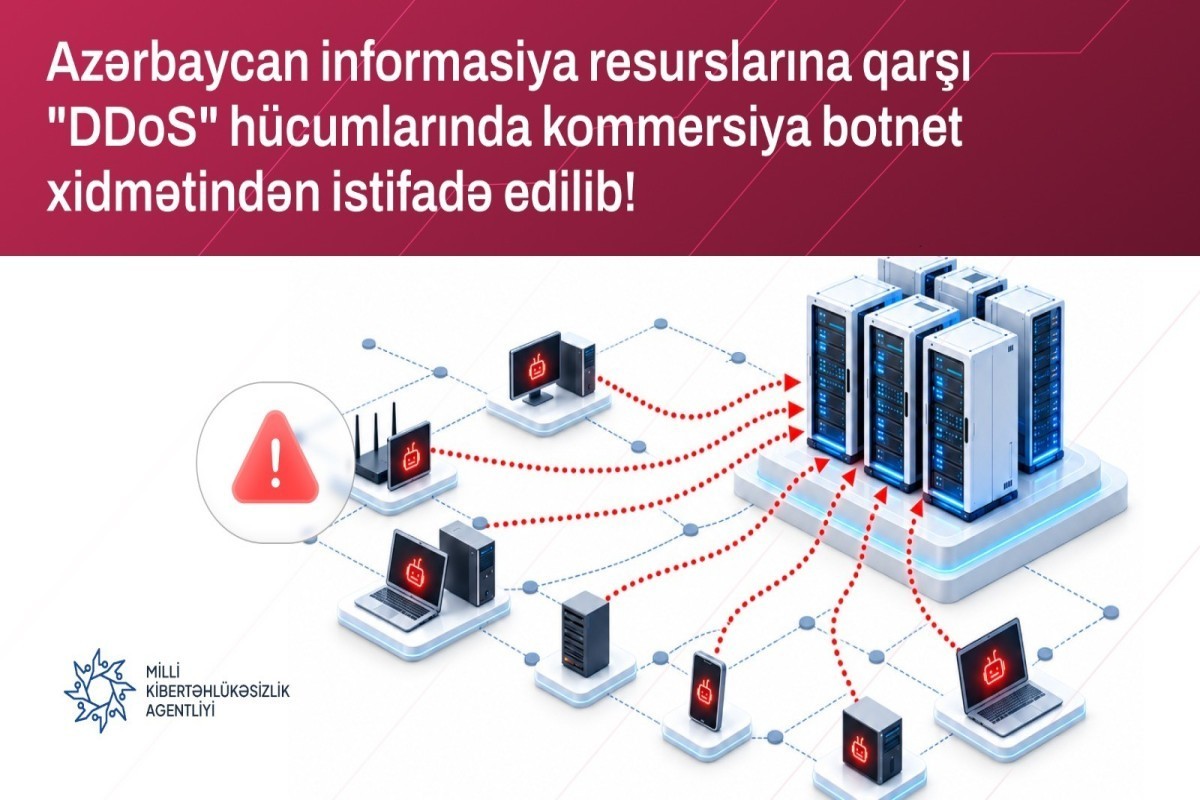
С 13 по 15 октября 2026 года информационные ресурсы Азербайджана подверглись распределенным атакам типа «отказ в обслуживании» (DDoS).
Как передает Vesti.az, ответственность за атаки взяла на себя хактивистская группировка «313 Team», действующая в Telegram.
Целями кибератак стали информационные ресурсы государственных учреждений, СМИ, дипломатических представительств Азербайджана за рубежом и других организаций.
По результатам технического расследования Национальной службы реагирования на компьютерные инциденты (Milli CERT), для проведения атак использовался коммерческий DDoS-сервис Litterbox, также известный как Catbox.
Установлено, что сервис распространяется через Telegram-каналы, а оплата его услуг осуществляется в криптовалюте.
Litterbox позволяет создавать интенсивный сетевой трафик с использованием протоколов GRE, ICMP, UDP и TCP, нарушая доступность атакуемых ресурсов.
Кроме того, сервис дает возможность направлять вредоносный трафик через ботов, расположенных в заранее выбранных странах. Это может снижать эффективность защитных мер, основанных на географическом происхождении сетевого трафика.
В Milli CERT сообщили, что продолжают расследование киберугроз и принимают меры по усилению защиты информационных ресурсов.
Индикаторы компрометации, связанные с выявленной кампанией атак, добавлены на платформу обмена информацией об инцидентах misp.cert.az.
Государственным и другим организациям рекомендовано усилить защиту от DDoS-атак, обеспечить постоянный мониторинг сетевого трафика и повысить устойчивость информационных систем.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


Vesti.az
 ДРУГИЕ НОВОСТИ РАЗДЕЛА
19:19
16 октября 2026
ИИ распознает стресс по поведению человека в смартфоне с точностью до 76%
 17:48
16 октября 2026
Маск представил Roadster Rocket со скоростью до 370 км/ч-ВИДЕО
 11:12
16 октября 2026
Apple готовит секретную презентацию: что покажут 27 октября?
 19:24
15 октября 2026
Ремонт первого складного смартфона Apple может стоить дороже самого смартфона
 19:09
15 октября 2026
Как освободить память телефона, не удаляя приложения?
12:15
15 октября 2026
В Азербайджане создана новая государственная информационная система