© 2004 - 2024 Все права защищены.


Российским компаниям под видом повесток рассылают опасный троян
 10 мая 2023
 17:48
Киберпреступники запустили фишинговую кампанию, в которой под видом мобилизационных предписаний распространяют троян DarkWatchman RAT. Об этом сообщается в блоге ИБ-компании F.A.C.C.T. на портале «Хабр».
Как передает Vesti.az со ссылкой на Газета.Ru, заявляется, что 10 мая российский разработчик технологий для борьбы с киберпреступлениями F.A.С.С.T. обнаружил и заблокировал более 600 писем с вредоносными вложениями, которые были адресованы российским организациям, включая HR-отделы и секретарей. Отправители писем выдавали себя за представителей Главного Управления Военного Комиссариата МО РФ и использовали поддельный адрес [email protected].
В этих письмах говорится, что получатели обязаны явиться 11 мая к 8:00 в военкомат для проверки данных. В качестве доказательства прилагалась электронная копия мобилизационного предписания в виде zip-архива под названием «Мобилизационное предписание №5010421409-ВВК от 10.05.2023.zip». Внутри архива находился exe-файл, который при запуске устанавливал на компьютер жертвы троян удаленного доступа DarkWatchman RAT.
Троян DarkWatchman RAT известен как инструмент финансово-мотивированной хакерской группы Hive0117, которая использует его для разведки и подготовки к дальнейшим атакам.
По данным F.A.С.С.T., потенциальными жертвами атаки могли быть банки, IT-компании, промышленные предприятия, компании малого и среднего бизнеса и другие.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


Vesti.az
 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 17:57
13 октября 2026
В Азербайджане предупредили о новой схеме мошенничества под видом сервисов ИИ
 17:33
13 октября 2026
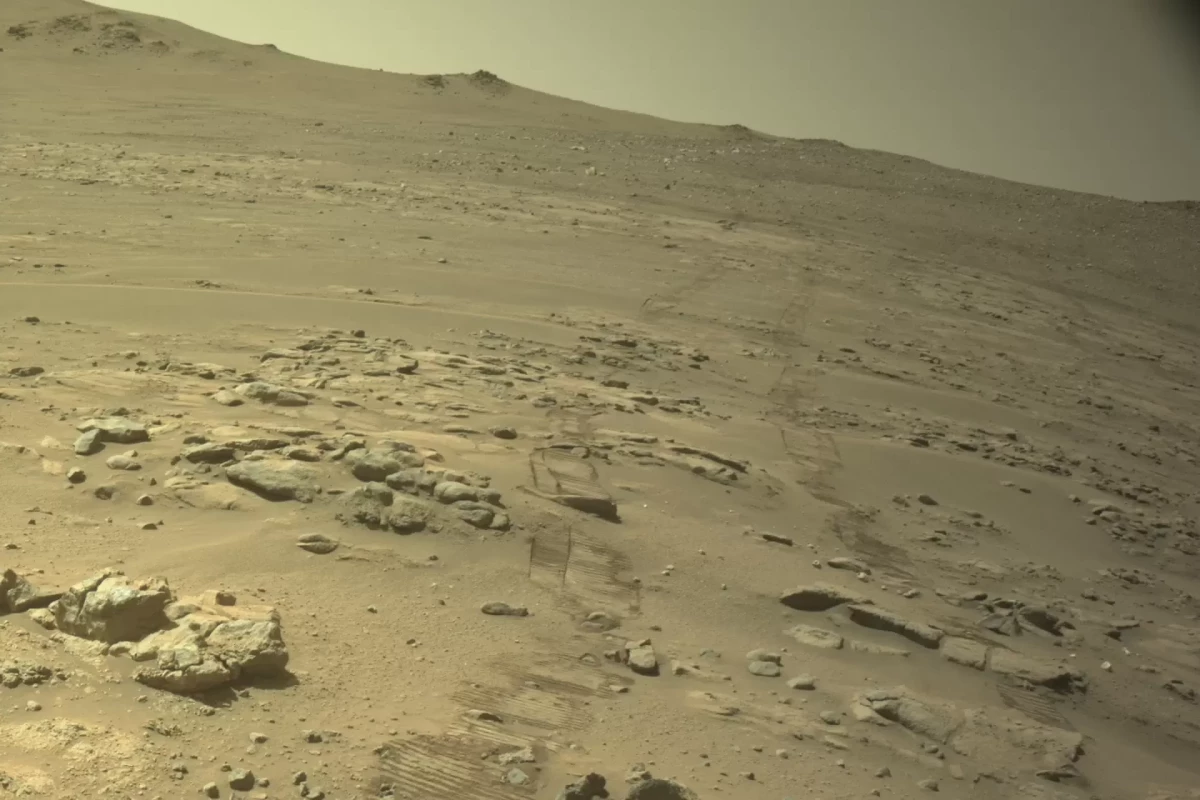
Perseverance преодолел 45,22 км и стал рекордсменом среди марсоходов
 10:37
13 октября 2026
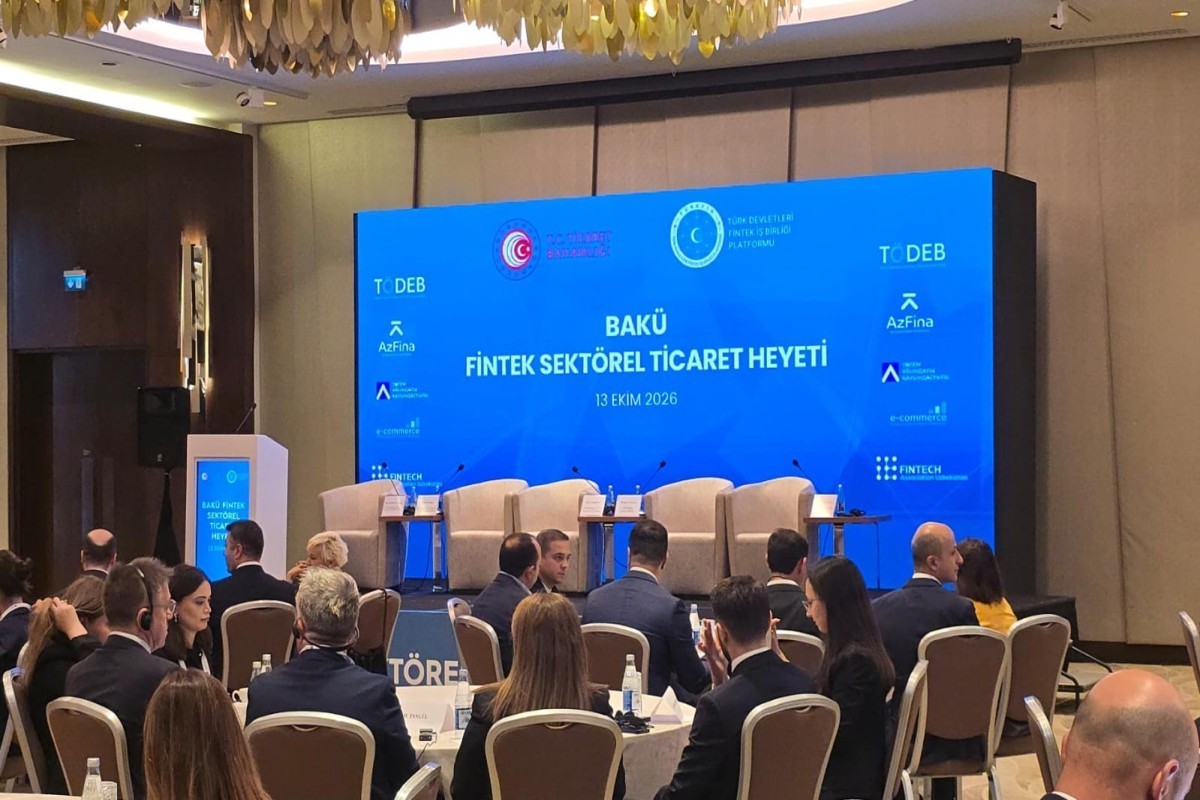
В Баку проходит финтех-форум тюркских государств
 17:58
9 октября 2026
В Баку обсудили трансформацию почтового сектора на фоне роста электронной торговли
 18:11
8 октября 2026
Oppo Find X10 Pro Max с тремя 200-мегапиксельными камерами выходит на мировой рынок
 17:59
7 октября 2026
Финляндия притормозила крупнейшую европейскую инвестицию Google