© 2004 - 2024 Все права защищены.


Кибератаки на аккаунты Ильхама Алиева: глобальная угроза цифровому доверию - ВЗГЛЯД
 16 ноября 2026
 17:00
Вечером 15 ноября пресс-служба Президента Азербайджана сообщила о кибератаках на аккаунты Ильхама Алиева в социальных сетях. Как передавал Vesti.az, в заявлении отмечалось, что соответствующие структуры принимают меры для пресечения атак и их расследования. Аккаунты главы государства взломаны не были. Но само сообщение касается проблемы, с которой сталкиваются и другие политические лидеры: официальная страница может оставаться под контролем владельца, а угрозы ее аудитории — исходить от внешних сервисов.
Наглядный пример появился в минувшие выходные. По данным New York Post, ссылки примерно в двадцати старых публикациях Дональда Трампа в X стали вести на материалы, не связанные с содержанием сообщений. Американский президент ничего нового не публиковал — изменилось то, что открывалось читателям после перехода.
О попытках кибератак на аккаунты Трампа и премьер-министра Израиля Биньямина Нетаньяху 16 ноября сообщило также Today.az. Издание отметило, что характер подозрительной активности в отношении страницы израильского премьера и ее последствия пока неизвестны.
Разные по характеру случаи объединяет интерес злоумышленников к публичным каналам с большой аудиторией. Известность владельца привлекает внимание к странице, а доверие читателей придает вес всему, что с ней связано, — включая ссылки в давних сообщениях.
Ссылка с чужим адресом
В зарубежной истории с подменой ссылок фигурировали не только политики. Ссылка на поиск ресторанов в публикации Burger King 2011 года стала вести на страницу о нацистских концлагерях. В старом сообщении McDonald’s пользователи попадали на материал о терактах 11 сентября. Компаниям пришлось разбираться с контентом, к появлению которого они не имели отношения.
Проблема обнаружилась в сервисе сокращения ссылок Bitly. Он позволяет заменить длинный интернет-адрес коротким — удобным для публикации в соцсетях. Компания признала, что злоумышленники смогли повторно использовать некоторые старые неактивные ссылки и перенаправлять пользователей на посторонние материалы. Bitly сообщила о блокировке причастных учетных записей и отключении затронутых ссылок.
Для читателя разница между подменой ссылки и взломом страницы не всегда заметна. Перед ним подлинная публикация настоящего аккаунта. Он нажимает на ссылку, рассчитывая увидеть материал ее автора, но попадает туда, куда его направили злоумышленники.
Так возникает удобная почва для провокации. Достаточно распространить скриншот, чтобы связать имя политика или компании с чужим содержанием. Техническое объяснение появится позже и может получить гораздо меньше внимания.
Покупают не токен, а доверие
В других случаях злоумышленники получают доступ к самим учетным записям. В июле 2020 года масштабная атака на Twitter затронула аккаунты Барака Обамы, Джо Байдена, Илона Маска, Билла Гейтса, Биньямина Нетаньяху, Apple и Uber. Согласно материалам Министерства юстиции США, над частью страниц был установлен контроль, после чего от их имени размещались сообщения.
Известное имя используется и в финансовых схемах. В августе 2024 года через Instagram-аккаунт McDonald’s рекламировали криптовалютный токен GRIMACE. Его стоимость резко выросла, а затем обрушилась. Злоумышленники заявили о получении $700 тыс. Компания подтвердила инцидент и сообщила об устранении проблемы.
Расчет в таких схемах строится на репутации источника. Предложение от лица международной компании выглядит убедительнее рекламы неизвестного продавца. Злоумышленники пользуются доверием, которое бренд или публичный человек зарабатывал годами.
В политике целью может стать не заработок, а дискредитация. Ложное сообщение способно создать впечатление, что государственный деятель изменил позицию, выступил с угрозой или поддержал спорную инициативу. Во время переговоров, выборов или международного кризиса даже непродолжительная путаница вокруг официального заявления может иметь последствия.
Это делает атаки на публичные каналы инструментом информационного противоборства. Для провокации порой достаточно вызвать сомнение: действительно ли политик это сказал, можно ли доверять его странице, не изменился ли смысл прежнего заявления? Даже после удаления постороннего материала эти вопросы могут продолжать обсуждаться.
Кто стоит за конкретным эпизодом — отдельные провокаторы, мошенники, организованная преступная сеть или группа с политическими задачами, — устанавливает расследование. Однако возможности подобных методов уже продемонстрированы: чужую репутацию используют и для получения денег, и для распространения провокационного контента.
Архив тоже требует защиты
Официальная страница сегодня связана с целым набором инструментов: приложениями для планирования публикаций, аналитики, сокращения ссылок. Они облегчают работу, но добавляют зависимость от чужой защиты. Надежный пароль не устраняет уязвимость сервиса, к которому обращается аккаунт.
Канадский центр кибербезопасности предупреждает организации о рисках сторонних приложений и инструментов публикации. Американское агентство CISA рекомендует ограничивать доступ внешних приложений к официальным учетным записям.
История с Bitly добавила к этому необходимость проверять архивы. Публикации многолетней давности продолжают появляться в поиске, их пересылают и цитируют. При этом внешние ресурсы, на которые они ссылаются, могут за это время смениться или перестать поддерживаться.
Масштаб задачи увеличивает автоматизация. Профессор Университета Карнеги — Меллона Ари Лайтман, комментируя подмену ссылок, указал на возможность использования искусственного интеллекта для поиска уязвимых адресов и массовых манипуляций.
Злоумышленникам уже не обязательно вручную просматривать одну страницу за другой. Автоматизированный поиск позволяет обрабатывать большие массивы публикаций и находить слабые места сразу у множества владельцев. В результате потенциальной целью становится любой государственный орган, публичный деятель или бренд, пользующийся общей цифровой инфраструктурой.
Защита и расследование
Сохранность официальной коммуникации зависит не только от тех, кто ведет страницы. Национальные структуры могут расследовать атаки, устанавливать причастных и пресекать их действия. Но устранить уязвимость глобального сервиса должен прежде всего его владелец.
Расследования подобных атак уже приводили к установлению виновных и тюремным срокам. Один из участников взлома Twitter в 2020 году, британец Джозеф Джеймс О’Коннор, был экстрадирован из Испании в США. В 2023 году он получил пять лет заключения по совокупности киберпреступлений, включая участие в атаке на платформу.
Другой показательный случай — ложное сообщение об одобрении биткоин-фондов, опубликованное в январе 2024 года через аккаунт американского финансового регулятора SEC. Оно вызвало скачок курса криптовалюты. Следствие установило участника схемы, который помог перехватить привязанный к аккаунту телефонный номер и получить код доступа. В мае 2025 года Эрик Каунсил-младший был приговорен к 14 месяцам заключения. За внешне анонимной атакой оказались вполне конкретные действия, оставившие следы для следствия.
После выявленных злоупотреблений Bitly объявила о работе над усилением защиты. В Азербайджане пресс-служба Президента вечером 15 ноября сообщила о мерах по пресечению атак и их расследованию. Это работа на разных участках одной проблемы: государственные органы отвечают за реагирование в пределах своей компетенции, технологические компании — за надежность предоставляемых инструментов.
Для политиков, бизнеса и их аудитории цена этой надежности растет. Социальные сети стали каналами официальных заявлений, дипломатических сигналов и деловой информации. Ошибка внешнего сервиса уже не остается исключительно техническим происшествием — ее последствия приходится объяснять публично.
Ответственность платформ поэтому не может заканчиваться защитой входа на страницу. Пользователь доверяет всей цепочке — от имени автора до материала по ссылке. И если один из ее участников позволяет использовать это доверие в чужих целях, расходы несут все остальные.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 16:00
16 ноября 2026
Сам себе министр, сам себе переговорщик: дипломатия Искандаряна — МНЕНИЕ
 15:56
16 ноября 2026
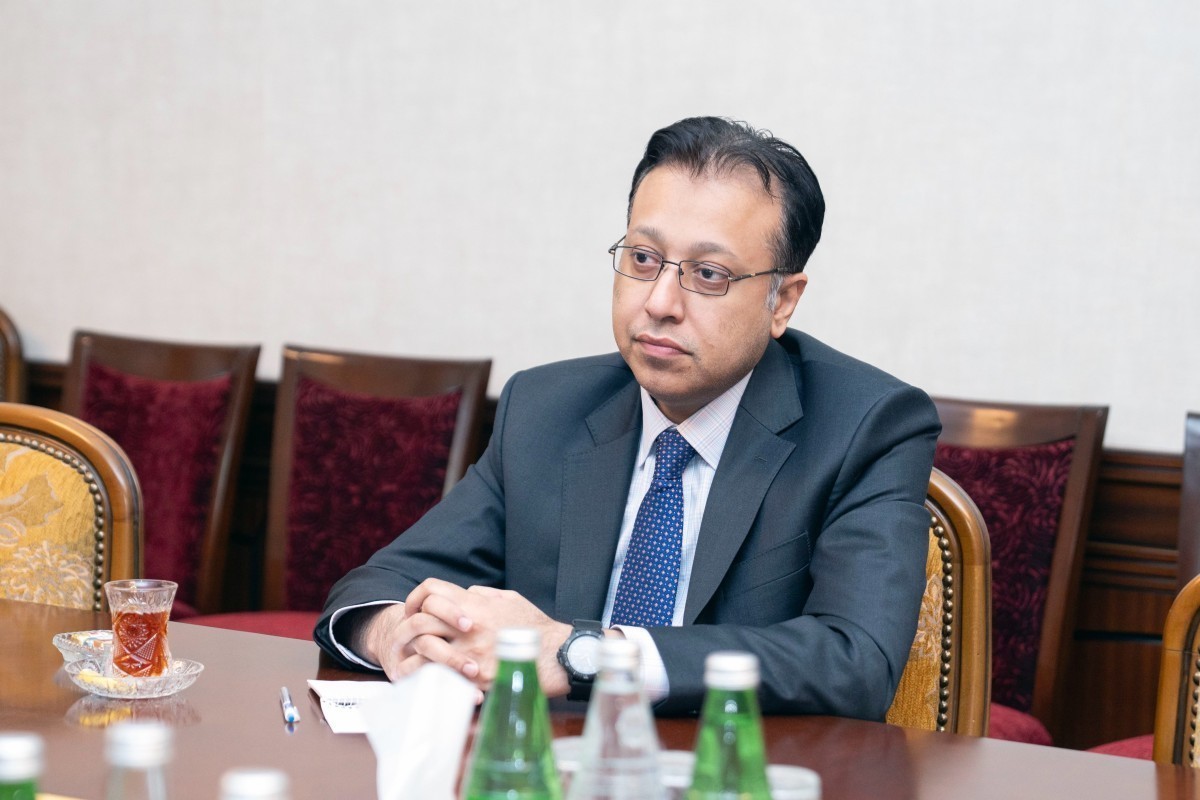
Посол Пакистана посетил Нахчыван
 15:52
16 ноября 2026
В Парламенте Азербайджана предложили задуматься о финансировании русскоязычного образования
 15:18
16 ноября 2026
Гаджиев представил НАТО позицию Баку по региональной безопасности-ФОТО
 14:22
16 ноября 2026
Будут расширены основания для ликвидации неправительственных организаций
 14:17
16 ноября 2026
Власти Азербайджана получат новые полномочия в отношении НПО