© 2004 - 2024 Все права защищены.


В Азербайджане предупредили о новой схеме мошенничества под видом сервисов ИИ
 13 октября 2026
 17:57
Мошенники используют имена ChatGPT и Gemini для кражи аккаунтов — предупреждение Азербайджана
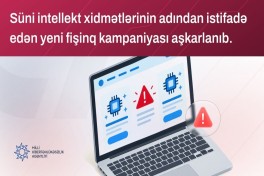
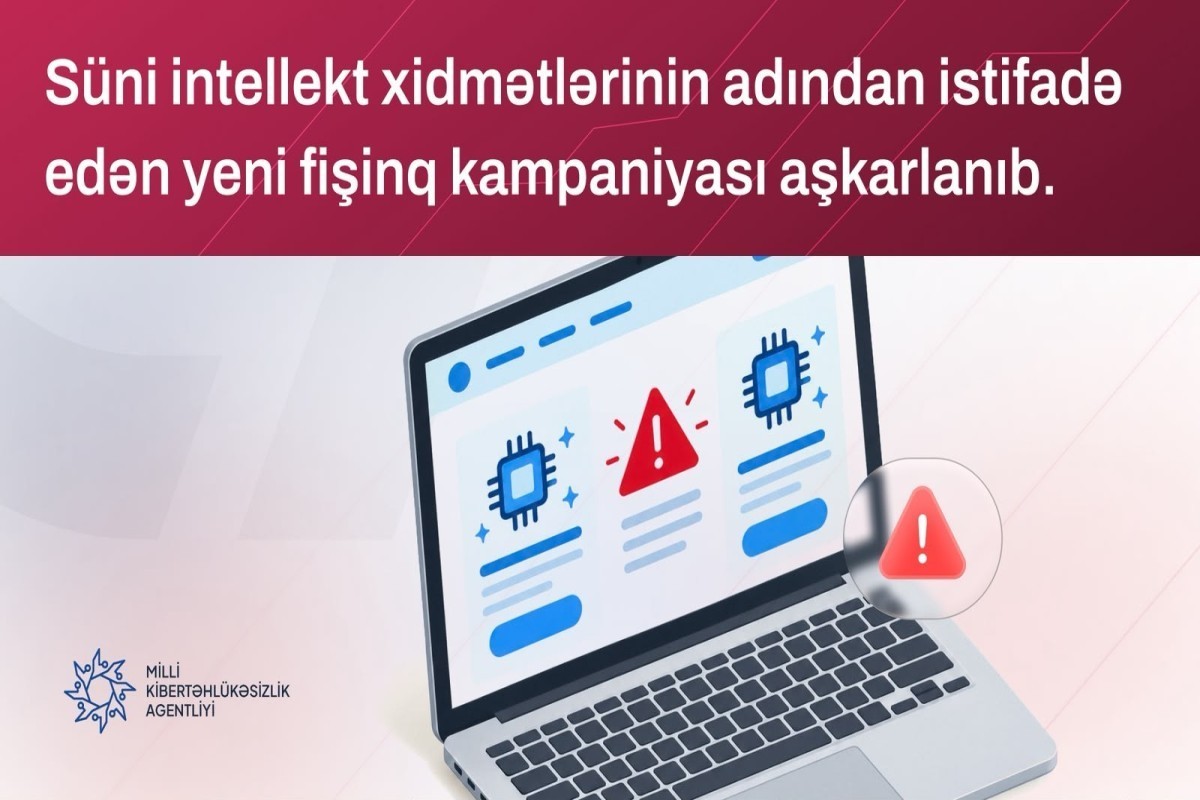
Киберпреступники запустили новую фишинговую кампанию, в которой используют названия популярных сервисов искусственного интеллекта для похищения паролей, одноразовых кодов подтверждения и получения доступа к бизнес-аккаунтам пользователей.
Как сообщает Vesti.az со ссылкой на АПА, об этом предупредило Национальное агентство кибербезопасности Азербайджана (MKA).
По информации ведомства, злоумышленники создают поддельные рекламные порталы, выдавая их за сервисы ChatGPT, Gemini, Claude, Perplexity, Meta Muse и Manus.
На таких сайтах пользователям предлагают инструменты для управления рекламными кампаниями, анализа рекламных расходов и подключения корпоративных аккаунтов к различным цифровым сервисам.
Однако действительная цель этих ресурсов — получение конфиденциальных данных пользователей.
Для этого мошенники используют поддельные окна авторизации, которые внешне практически не отличаются от настоящих форм входа в учетные записи.
Особенность схемы заключается в том, что такие окна не открываются в отдельном окне браузера, а создаются непосредственно внутри мошеннической веб-страницы в виде визуальных элементов.
Когда пользователь вводит логин и пароль, эти сведения передаются злоумышленникам. Затем система запрашивает одноразовый код подтверждения, с помощью которого преступники пытаются окончательно получить доступ к аккаунту.
В агентстве подчеркивают, что даже многофакторная аутентификация не всегда способна предотвратить взлом, если пользователь самостоятельно передает мошенникам необходимые данные.
Как показало исследование, атаки направлены прежде всего на определенные профессиональные группы — администраторов рекламных аккаунтов, специалистов по закупке рекламы и сотрудников рекламных агентств.
Захват таких учетных записей может привести к финансовым потерям, размещению рекламы без разрешения владельцев и ограничению законного доступа к управлению аккаунтами.
Специалисты также выявили другие мошеннические схемы, использующие ту же инфраструктуру.
В частности, обнаружены поддельные сайты от имени Google Ads, обещающие возврат денежных средств, а также фальшивые страницы трудоустройства, созданные под названиями различных компаний.
Наблюдения показали, что для распространения мошеннических ресурсов злоумышленники используют в том числе платную интернет-рекламу.
Национальное агентство кибербезопасности призвало пользователей соблюдать следующие меры предосторожности:
-
Подключать сервисы искусственного интеллекта и другие цифровые инструменты к бизнес-аккаунтам исключительно через официальные сайты и проверенные каналы интеграции.
-
Проверять адрес сайта непосредственно в адресной строке браузера, а не ориентироваться на адрес, отображаемый внутри всплывающего окна авторизации.
-
Не переходить по ссылкам из подозрительных писем и не принимать приглашения от имени известных компаний без проверки их подлинности.
-
Вводить одноразовые коды подтверждения только при самостоятельно инициированном входе в аккаунт и никому их не сообщать.
Кроме того, специалисты MKA рекомендуют незамедлительно принять защитные меры при малейшем подозрении, что учетные данные могли попасть на фишинговый сайт.
В таком случае необходимо сразу сменить пароль, завершить все активные сеансы и проверить список администраторов учетной записи.
Также следует изучить предоставленные разрешения, платежные реквизиты и историю последних операций, чтобы своевременно обнаружить возможные несанкционированные действия.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


Vesti.az
 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 17:33
13 октября 2026
Perseverance преодолел 45,22 км и стал рекордсменом среди марсоходов
 10:37
13 октября 2026
В Баку проходит финтех-форум тюркских государств
 17:58
9 октября 2026
В Баку обсудили трансформацию почтового сектора на фоне роста электронной торговли
 18:11
8 октября 2026
Oppo Find X10 Pro Max с тремя 200-мегапиксельными камерами выходит на мировой рынок
 17:59
7 октября 2026
Финляндия притормозила крупнейшую европейскую инвестицию Google
 09:32
7 октября 2026
Азербайджан присоединился к новому космическому соглашению стран ОТГ-ФОТО