© 2004 - 2024 Все права защищены.


Новый вирус обворовывает криптокошельки пользователей Apple
 25 января 2024
 18:49
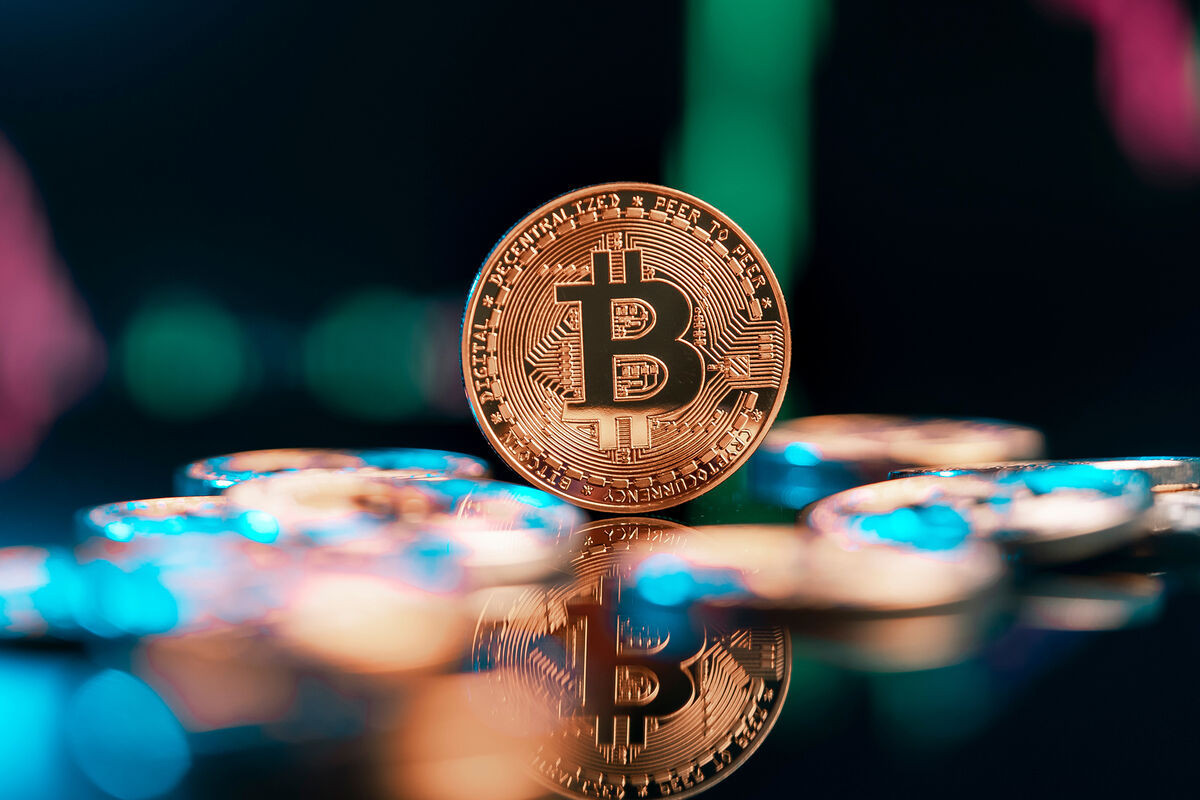
Новый вирус позволяет обворовывать криптокошельки пользователей компьютеров Apple.
Об этом сообщает Vesti.az со ссылкой на Газету.ру
Специалисты по информационной безопасности из «Лаборатории Касперского» обнаружили в операционной системе macOS бэкдор, который позволяет злоумышленникам красть криптокошельки у пользователей компьютеров Apple.
Бэкдор позволяет злоумышленникам маскировать различный вредоносный трафик, генерируемый компьютером, что делает активность вирусов незаметной для систем безопасности macOS.
Для эксплуатаций этой уязвимости злоумышленники создали троян, который крадет учетные данные криптокошельков.
Троян зачастую внедряется в пиратские версии программ. Когда пользователь скачивает такое ПО, он выполняет инструкцию по его установке.
Одним из пунктов инструкции является ввод логина и пароля администратора. Когда пользователь их вводит, вирус получает контроль над устройством и передает управление злоумышленнику.
Хакер, получив доступ к чужому ПК, незаметно меняет иконку легитимного криптокошелька, на иконку подставного.
Когда жертва активирует фейковое приложение и вводит авторизационные данные от кошелька, с него крадут криптовалюту.
В «Лаборатории Касперского» отметили, что угрозе подвержены компьютеры под управлением macOS версии 1З.6 и выше.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


Vesti.az
 ДРУГИЕ НОВОСТИ РАЗДЕЛА
16:54
3 октября 2026
OpenAI покинул один из ведущих специалистов по безопасности ИИ
 11:53
2 октября 2026
СГБ заявила о высоком уровне киберзащиты оборонного сектора Азербайджана
 10:56
1 октября 2026
Grok Илона Маска планируют внедрять в госуслуги Азербайджана: ДОГОВОР
 19:29
30 сентября 2026
Технологические гиганты договорились о независимом контроле за ИИ
 13:01
29 сентября 2026
Великобритания и Люксембург стали крупнейшими рынками для услуг «Азеркосмоса»
18:58
28 сентября 2026
ИИ заставляет студентов пересматривать выбор профессии