© 2004 - 2024 Все права защищены.


9 июля ФБР отключит Интернет
 7 июля 2012
 11:00
В понедельник ФБР США планирует отключить временные DNS-серверы в связи с истечением срока обслуживания компьютеров, зараженных трояном DNSChanger.
ФБР сообщает, что с целью поддержки жертв вируса, чистый DNS-сервер был призван заменить "фальшивый", используемый DNSChanger.
О временной работе "сервера-замены" стало известно с ноября 2011 года, с момента его запуска. Работать постоянно сервер не может из-за высокой стоимости обслуживания.
С помощью вируса DNSChanger пользователи Сети перенаправлялись на мошеннические веб-сайты, и по отработанной схеме кибер-преступники похищали данные кредитных карт, продавали поддельные антивирусы, показывали рекламу. Таким образом мошенники присвоили 14 миллионов долларов, передает MIGnews.com.
Как утверждает Пол Викки, основатель организации Internet Systems Consortium , которая поддерживает временные DNS-серверы для ФБР, вирусом заражены более 450 тысяч компьютеров во всех уголках мира, 85 тысяч в США, в их числе операционные системы НАСА.
ФБР сообщает, что для диагностирования компьютера на наличие вируса ими был создан специальный сайт (www.dcwg.org).
При проверке системы на вредоносный вирус, фоновая картинка вспыхнет ярким красным цветом, в таком случае необходимо принять меры к оздоровлению персонального компьютера.
ФБР сообщает, что с целью поддержки жертв вируса, чистый DNS-сервер был призван заменить "фальшивый", используемый DNSChanger.
О временной работе "сервера-замены" стало известно с ноября 2011 года, с момента его запуска. Работать постоянно сервер не может из-за высокой стоимости обслуживания.
С помощью вируса DNSChanger пользователи Сети перенаправлялись на мошеннические веб-сайты, и по отработанной схеме кибер-преступники похищали данные кредитных карт, продавали поддельные антивирусы, показывали рекламу. Таким образом мошенники присвоили 14 миллионов долларов, передает MIGnews.com.
Как утверждает Пол Викки, основатель организации Internet Systems Consortium , которая поддерживает временные DNS-серверы для ФБР, вирусом заражены более 450 тысяч компьютеров во всех уголках мира, 85 тысяч в США, в их числе операционные системы НАСА.
ФБР сообщает, что для диагностирования компьютера на наличие вируса ими был создан специальный сайт (www.dcwg.org).
При проверке системы на вредоносный вирус, фоновая картинка вспыхнет ярким красным цветом, в таком случае необходимо принять меры к оздоровлению персонального компьютера.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 19:07
11 ноября 2026
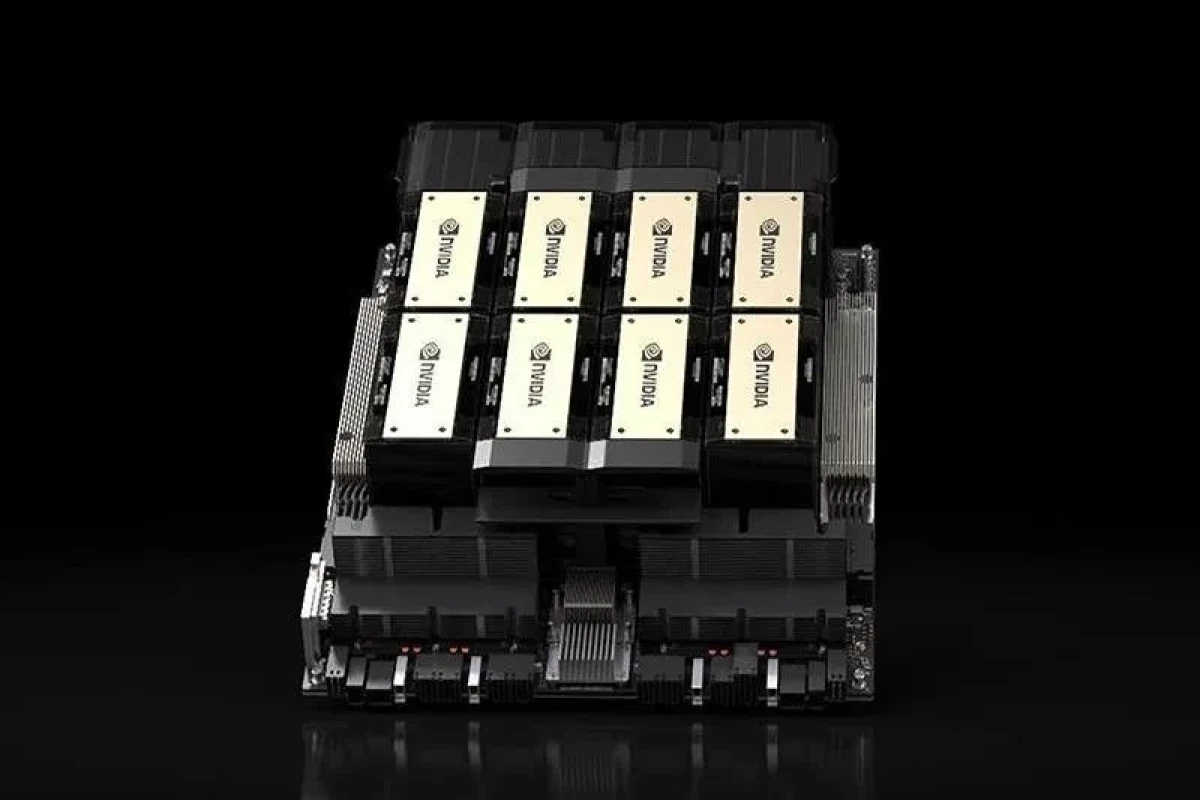
Китайский вуз из черного списка США приобрел ускорители Nvidia H200
 18:45
11 ноября 2026
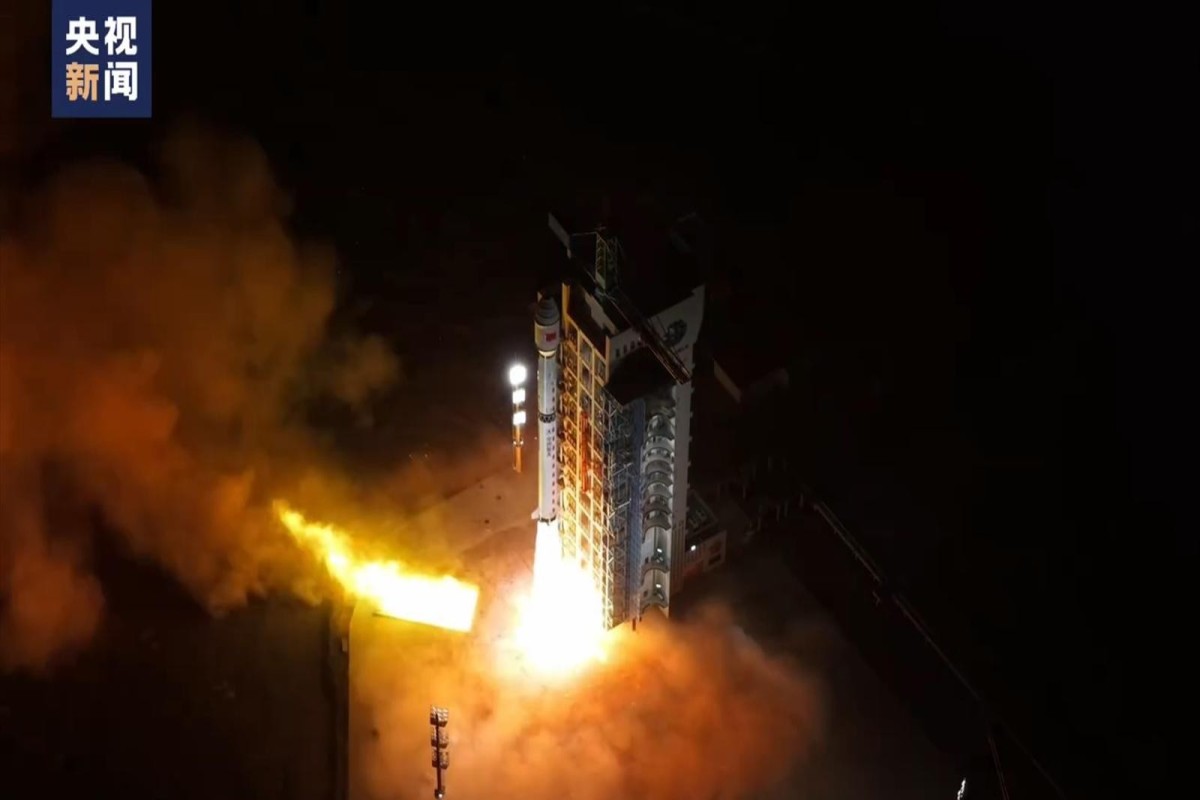
Китай успешно вывел на орбиту новый спутник Pathfinder
 10:37
11 ноября 2026
TikTok заблокировал сотни тысяч видео в азербайджанском сегменте
 10:16
11 ноября 2026
Разработчик ChatGPT сообщил инвесторам о многомиллиардных убытках
 18:36
7 ноября 2026
Microsoft пересматривает облачные расходы и отказывается от мощностей Oracle
 19:28
6 ноября 2026
Не iPhone и не Samsung — назван лучший камерофон 2026 года

11 ноября 2026