© 2004 - 2024 Все права защищены.


В азербайджанском сегменте интернета увеличилось число фишинг-атак
 17 декабря 2012
 17:23
Число реальных фишинг-инцидентов в сегменте AzNET за последний месяц увеличилось на 2,1 процента, говорится в отчете аналитической компании Netcraft, опубликованном в понедельник на ее сайте.
Согласно отчету, в Азербайджане на каждые 2384 сайта (в домене .az) приходится одна результативная для мошенников фишинг-атака, которая совершается с целью заполучить под тем или иным предлогом деньги, либо персональные данные пользователей, передает Тренд.
Анализ подготовлен на основе программы Netcraft Toolbar, которая является модулем для браузеров Mozilla Firefox и Internet Explorer. Программа предупреждает пользователя о потенциально опасных интернет-ресурсах, а также о том, что фишинг-атака предотвращена.
В Азербайджане Netcraft Toolbar установлена на 4769 персональных компьютерах, что на 2,1 процента больше показателя за ноябрь.
Фишинг-атака осуществляется посредством проведения массовых рассылок электронных писем от имени популярных брендов. Успех фишингу приносит то, что многие не знают о том, что сервисы никогда не рассылают писем с просьбами сообщить свои учетные данные.
В письме часто содержится прямая ссылка на ложный сайт бренда, визуально не отличающийся от настоящего. Оказавшись на таком сайте, пользователь может сообщить мошенникам ценную информацию, позволяющую получить доступ к аккаунтам и его банковским счетам.
Согласно отчету, в Азербайджане на каждые 2384 сайта (в домене .az) приходится одна результативная для мошенников фишинг-атака, которая совершается с целью заполучить под тем или иным предлогом деньги, либо персональные данные пользователей, передает Тренд.
Анализ подготовлен на основе программы Netcraft Toolbar, которая является модулем для браузеров Mozilla Firefox и Internet Explorer. Программа предупреждает пользователя о потенциально опасных интернет-ресурсах, а также о том, что фишинг-атака предотвращена.
В Азербайджане Netcraft Toolbar установлена на 4769 персональных компьютерах, что на 2,1 процента больше показателя за ноябрь.
Фишинг-атака осуществляется посредством проведения массовых рассылок электронных писем от имени популярных брендов. Успех фишингу приносит то, что многие не знают о том, что сервисы никогда не рассылают писем с просьбами сообщить свои учетные данные.
В письме часто содержится прямая ссылка на ложный сайт бренда, визуально не отличающийся от настоящего. Оказавшись на таком сайте, пользователь может сообщить мошенникам ценную информацию, позволяющую получить доступ к аккаунтам и его банковским счетам.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 17:19
14 ноября 2026
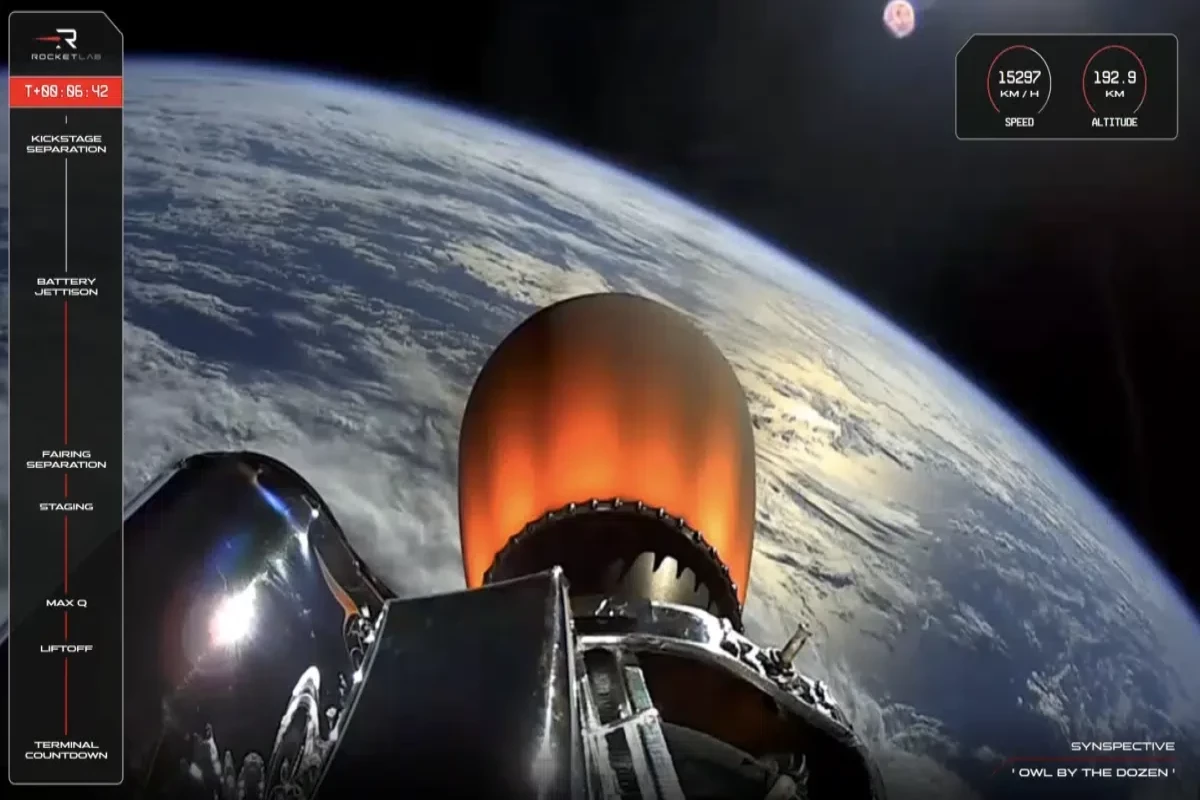
Американская Electron вывела на орбиту японский спутник нового поколения
13:37
14 ноября 2026
Microsoft восстановила работу Teams, Outlook и Copilot после масштабного сбоя
 12:44
14 ноября 2026
Nvidia научила роботов перенимать навыки у людей по видео
 12:38
13 ноября 2026
Основатель Facemark объяснил, почему ИИ не заменит человека
 18:58
12 ноября 2026
Разработчик Claude Anthropic готовится к IPO с оценкой в $1,4 трлн
 18:22
12 ноября 2026
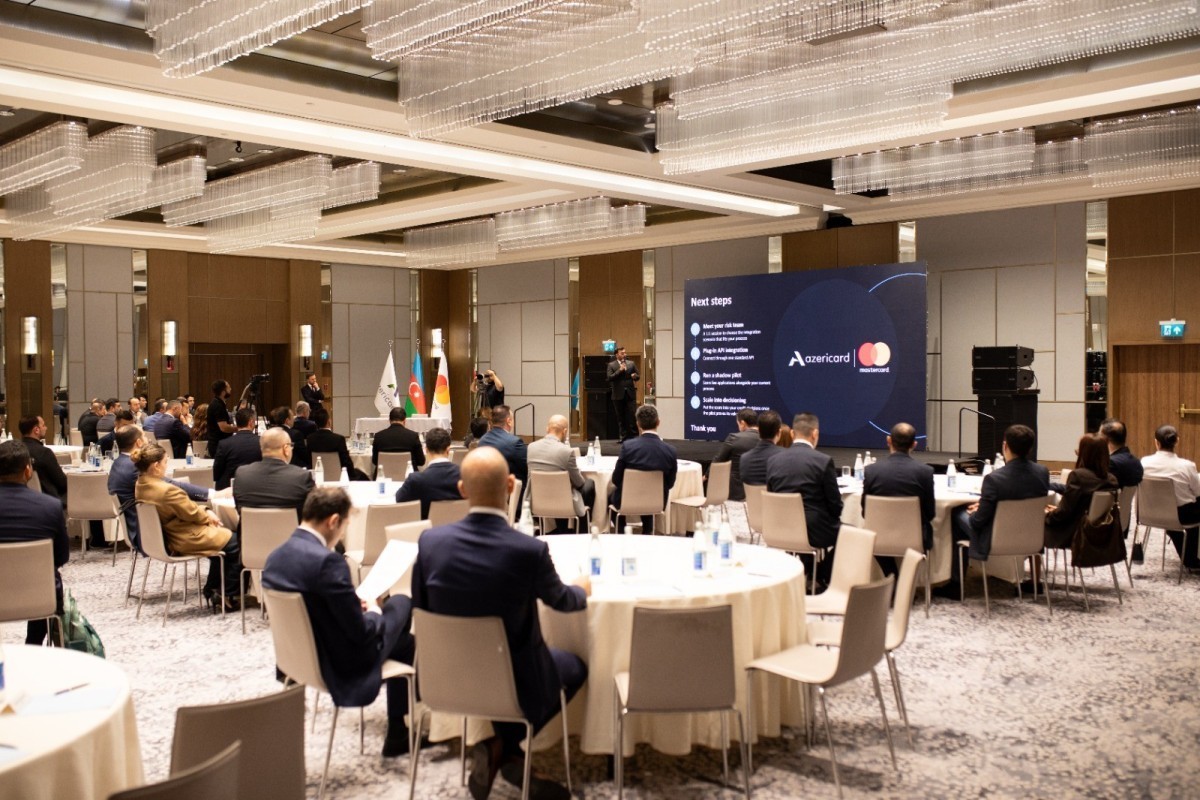
Azərikard и Mastercard представили новую систему оценки финансовых рисков на основе ИИ

16 ноября 2026