© 2004 - 2024 Все права защищены.


Электронные четки из Ватикана взломали за 15 минут

 20 октября 2019
 14:00
В электронных четках с приложением из Ватикана обнаружили уязвимость, позволяющую злоумышленнику захватить учетную запись жертвы и получить его личную информацию, передает газета.ру со ссылкой на CNET.
16 октября Ватикан объявил о запуске приложения «Click to Pray» с электронными четками, которое синхронизируется с приложением всемирной сети Папы Римского. По словам Ватикана, благодаря электронному дневнику люди могут получать разные молитвы каждый день, а также напоминания о том, когда молиться.
Исследователь безопасности смог взломать учетную запись в приложении за 15 минут. Он сообщил, что связался с Ватиканом, и проблема безопасности была исправлена. Эта уязвимость позволила бы хакеру получить личную информацию человека, зная адрес электронной почты потенциальной жертвы.
Приложение регистрирует пол, вес, рост, день рождения и как часто молится человек. Четки отслеживают количество шагов за день, а также запрашивают доступ к данным о местоположения и разрешение для совершения звонков.
 Следите за нами в Telegram
 t.me/vesti_az
 Следите за нами в Instagram
 Следите за нами в TikTok
 Следите за нами в Facebook
 Следите за нами в X


Vesti.az
 ДРУГИЕ НОВОСТИ РАЗДЕЛА
 19:24
15 октября 2026
Ремонт первого складного смартфона Apple может стоить дороже самого смартфона
 19:09
15 октября 2026
Как освободить память телефона, не удаляя приложения?
12:15
15 октября 2026
В Азербайджане создана новая государственная информационная система
 17:57
13 октября 2026
В Азербайджане предупредили о новой схеме мошенничества под видом сервисов ИИ
 17:33
13 октября 2026
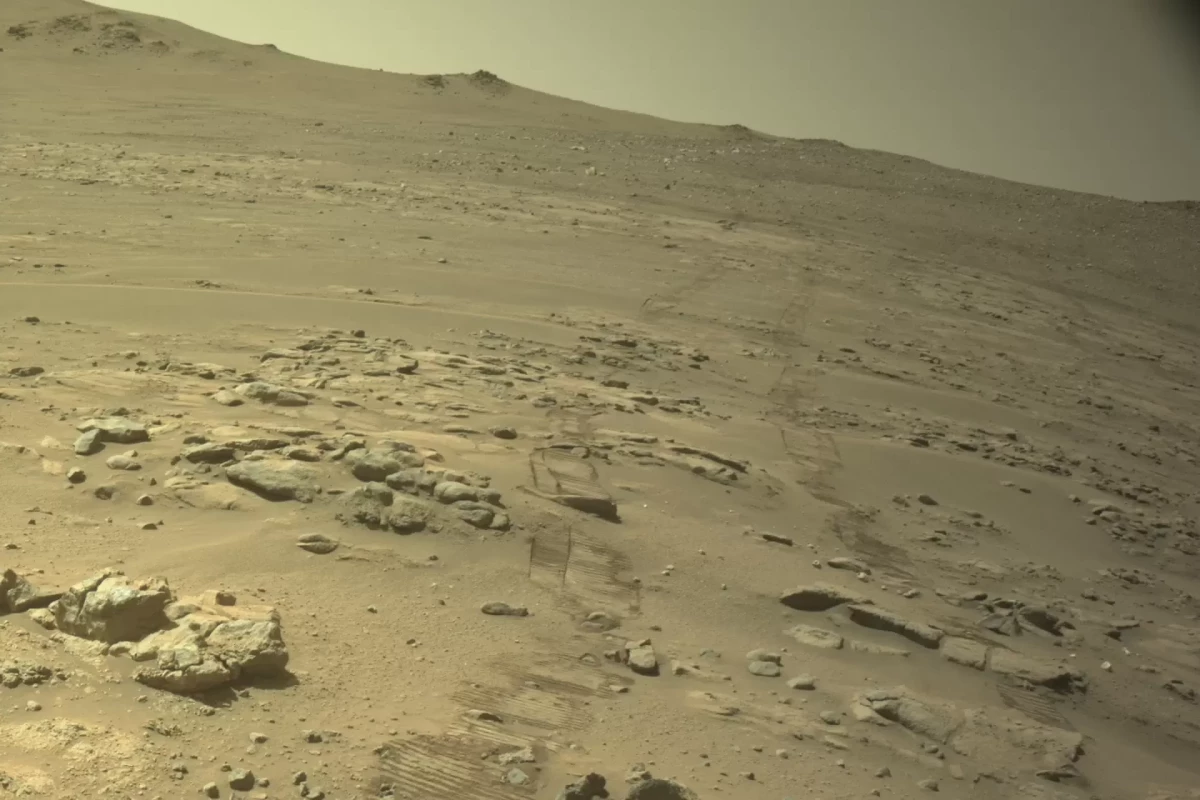
Perseverance преодолел 45,22 км и стал рекордсменом среди марсоходов
 10:37
13 октября 2026
В Баку проходит финтех-форум тюркских государств